Outils IA conformes RGPD : le guide pour sécuriser les données de votre entreprise
Rédigé par Ulysse Berthelot – Co-Fondateur & Président de iaba. Mis à jour le · Temps de lecture : ≈ 12 min
Choisir des outils IA conformes RGPD ne dépend pas de la marque affichée, mais du forfait souscrit, du contrat signé et du paramétrage effectué. La conformité se joue dans les clauses, pas dans les fonctionnalités.
- La conformité RGPD d’un outil IA repose sur trois piliers : un DPA signé, un hébergement UE et un refus d’entraînement sur vos données.
- Les versions gratuites de ChatGPT, Gemini ou Claude ne sont pas adaptées aux données professionnelles : seules les offres Team, Enterprise ou Pro fournissent les garanties requises.
- Selon Eurostat, 20 % des entreprises européennes utilisaient une technologie IA en 2024, et 55 % des TPE-PME françaises fin 2025 selon Bpifrance Le Lab.
Un outil IA est conforme au RGPD lorsque son éditeur signe un contrat de traitement des données (DPA), héberge les données dans l’Union européenne, et s’engage contractuellement à ne pas utiliser les prompts de l’entreprise pour entraîner ses modèles publics. Ces trois conditions cumulatives ne sont réunies que dans les forfaits professionnels (Team, Enterprise, Pro), jamais dans les versions gratuites grand public.
Comment un outil IA peut-il être conforme au RGPD ?
La conformité RGPD d’un outil IA se construit contractuellement et techniquement, pas par la simple réputation de l’éditeur. Même les fournisseurs américains les plus connus peuvent proposer des offres conformes, à condition que l’entreprise souscrive la bonne licence et signe les bons documents. À l’inverse, un outil hébergé en France peut poser problème s’il ne fournit pas de DPA valide ou traite les données de manière ambiguë.
Pour avoir une vision d’ensemble des solutions adaptées à votre structure au-delà du seul angle réglementaire, consultez notre sélection des meilleurs logiciels et outils IA pour entreprise, qui couvre tous les usages métiers.
Définition — RGPD appliqué à l’IA : le Règlement général sur la protection des données (règlement UE 2016/679) encadre tout traitement de données à caractère personnel. Un prompt qui contient un nom de client, un e-mail salarié ou un extrait de CV constitue un traitement soumis au RGPD, même si l’outil est présenté comme un simple assistant conversationnel.
Hébergement, DPA et souveraineté des données
Un DPA est le premier document à réclamer avant tout déploiement d’un outil IA en entreprise. Sans ce contrat, l’entreprise engage sa responsabilité seule en cas de fuite ou de traitement non conforme. Les grands éditeurs (OpenAI, Anthropic, Microsoft, Google) proposent des modèles de DPA téléchargeables depuis leurs portails Enterprise.
La question de l’hébergement est le second point critique. Les données traitées par un LLM transitent par les serveurs de l’éditeur : leur localisation détermine le régime juridique applicable. Un hébergement en Union européenne évite les transferts internationaux et les mécanismes complexes (clauses contractuelles types, décisions d’adéquation) imposés par l’arrêt Schrems II.
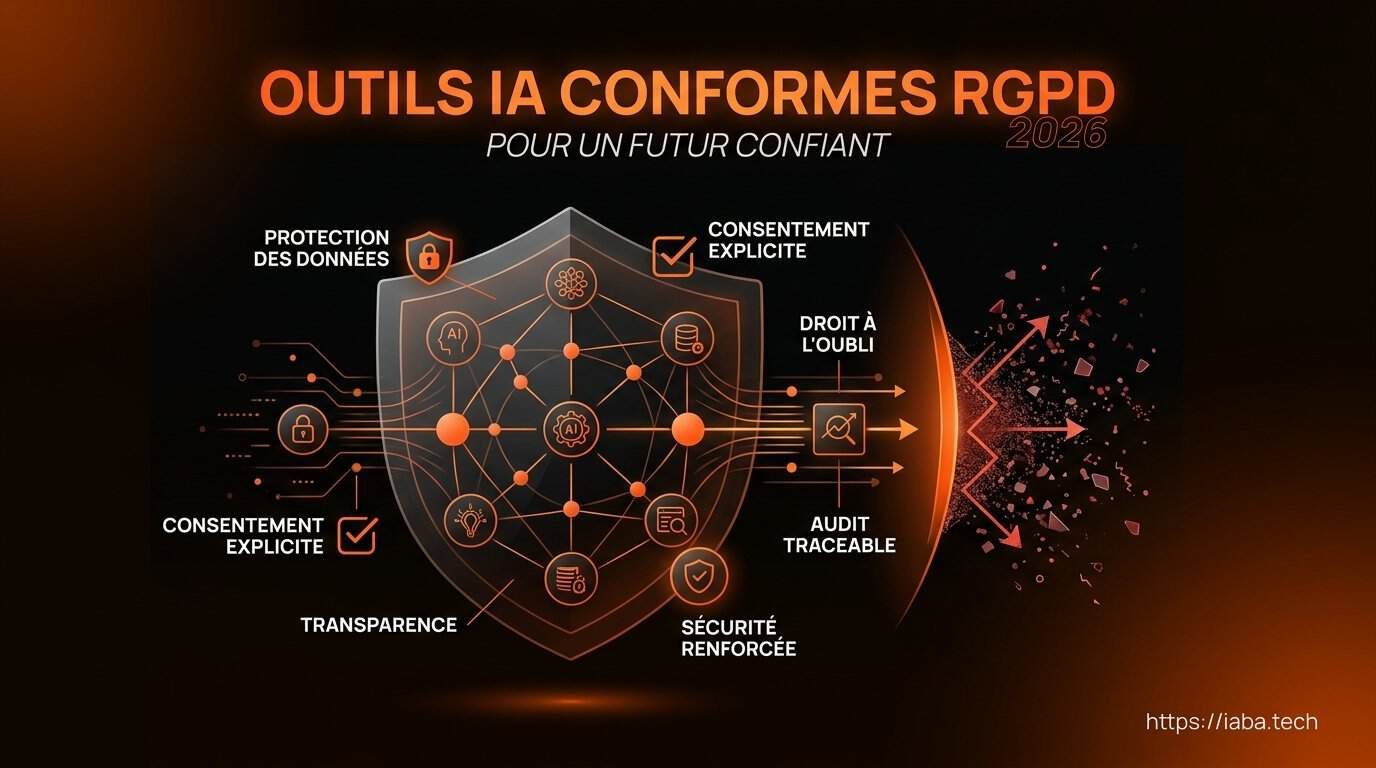
La règle d’or : le refus d’entraînement sur vos données personnelles
Un outil IA n’est acceptable en entreprise que si l’éditeur s’engage par contrat à ne pas utiliser vos prompts et documents pour entraîner ses modèles publics. C’est la différence fondamentale entre les versions grand public et les offres professionnelles. Sans cette garantie, chaque requête devient une contribution non maîtrisée à un modèle qui sera ensuite exposé à des millions d’utilisateurs.
Concrètement, ce refus doit être activé par défaut (opt-out) dans les paramètres administrateur, et confirmé dans le DPA. Les versions Enterprise de ChatGPT, Copilot ou Claude Team incluent cette clause automatiquement. Sur les versions gratuites, il faut le désactiver manuellement dans chaque compte, ce qui rend un déploiement d’équipe ingérable.
Point de vigilance : ces éléments constituent des points d’attention généraux et ne remplacent pas une analyse juridique. Sollicitez systématiquement votre DPO ou un avocat spécialisé en droit du numérique avant tout déploiement structurant.
Quelles IA respectent le RGPD sur le marché B2B ?
Les principaux LLM du marché disposent aujourd’hui d’offres professionnelles compatibles RGPD, à condition de souscrire la bonne licence et de signer les documents adéquats. Aucun outil n’est intrinsèquement « RGPD-safe » : la conformité se construit contrat par contrat, paramétrage par paramétrage.
| Outil | Forfait requis | Hébergement | DPA fourni | Opt-out entraînement |
|---|---|---|---|---|
| ChatGPT | Team / Enterprise | Options UE (Enterprise) | Oui | Par défaut |
| Claude | Team / Enterprise | US (options UE en cours) | Oui | Par défaut |
| Microsoft Copilot | Copilot for Microsoft 365 | UE (EU Data Boundary) | Oui | Par défaut |
| Google Gemini | Gemini for Workspace | Options UE | Oui | Par défaut |
| Mistral AI | Le Chat Enterprise / API | France / UE | Oui | Par défaut |
Les générateurs de texte et assistants (ChatGPT, Claude, Copilot)
ChatGPT Enterprise, lancé par OpenAI, propose un chiffrement des données au repos et en transit, un DPA téléchargeable, l’absence d’entraînement sur les données clients et des options d’hébergement européen. Le passage par cette version est indispensable dès qu’un salarié saisit une donnée client, un extrait contractuel ou un document RH.
Microsoft Copilot for Microsoft 365 bénéficie de l’infrastructure « EU Data Boundary » qui garantit le stockage et le traitement dans l’Union européenne pour les clients européens. C’est aujourd’hui l’une des voies les plus rapides pour déployer un assistant IA conforme à l’échelle d’une entreprise déjà équipée en Microsoft 365.
Claude Team et Claude Enterprise (Anthropic) offrent des garanties contractuelles similaires. L’hébergement reste majoritairement américain à date, ce qui impose de passer par des clauses contractuelles types pour les transferts internationaux. La CNIL admet ce mécanisme sous conditions strictes.
Outils de monitoring IA, suivi de citations et visibilité
Le monitoring IA consiste à mesurer ce que les moteurs génératifs (ChatGPT, Perplexity, Gemini, Claude) répondent lorsqu’un utilisateur interroge votre marque. Cette catégorie d’outils émerge en 2026 et pose ses propres questions RGPD : les prompts envoyés aux LLM ne doivent pas contenir de données personnelles de vos clients ou prospects.
Conseil actionnable : avant d’adopter un outil de suivi de citations IA, vérifiez qu’il n’aspire pas des données identifiantes (e-mails, noms de contacts) dans ses prompts d’audit. Le monitoring doit porter sur des requêtes marché génériques, pas sur des données CRM.
Pour comparer les solutions disponibles sur ce créneau spécifique, consultez notre comparatif dédié aux outils de suivi de visibilité IA, qui détaille les critères, les prix et les verdicts après tests réels.
Détection IA et détecteur de contenu
Aucun outil de détection de contenu IA n’est fiable à 100 %. Les études indépendantes montrent des taux de faux positifs significatifs, particulièrement sur les textes rédigés en langue non anglaise ou par des locuteurs non natifs. L’usage de ces détecteurs à des fins de décision (recrutement, sanction académique) présente un risque juridique et éthique majeur.
Ces outils traitent par ailleurs des textes qui peuvent contenir des données personnelles : le choix d’un détecteur passe donc aussi par un contrôle RGPD (hébergement, DPA, non-conservation). Pour un état des lieux honnête de leur fiabilité, référez-vous à notre analyse des outils de détection IA.
Outil IA gratuit : est-ce compatible avec les données personnelles de l’entreprise ?
Non, un outil IA gratuit grand public ne convient pas au traitement de données professionnelles. La règle est simple : quand le service est gratuit, les données saisies servent souvent à améliorer le modèle. Ce mécanisme est incompatible avec les obligations de l’entreprise en tant que responsable de traitement.
Le phénomène du « Shadow AI » — l’usage non déclaré d’outils IA par les salariés sur leurs comptes personnels — est aujourd’hui l’un des risques RGPD les plus sous-estimés. Un commercial qui colle un extrait de proposition commerciale dans ChatGPT gratuit expose potentiellement des informations confidentielles et des données personnelles de prospects, sans qu’aucun DPA ne couvre l’opération.
Ce qu’un forfait pro apporte
- DPA signé et opposable
- Non-entraînement contractuel sur les données
- Console d’administration centralisée
- Journalisation des accès
- Support et SLA en cas d’incident
Ce qu’une version gratuite ne garantit pas
- Aucun contrat de traitement
- Conservation et réutilisation possibles des prompts
- Pas de visibilité sur l’usage par les équipes
- Responsabilité intégralement portée par l’entreprise
- Impossibilité pratique d’exercer les droits RGPD
Le raisonnement économique tient rarement : bloquer les versions gratuites et migrer vers un forfait Team ou Enterprise coûte quelques dizaines d’euros par utilisateur et par mois. Ce montant est sans commune mesure avec le risque d’amende (jusqu’à 4 % du chiffre d’affaires mondial annuel), sans parler du préjudice de réputation en cas de fuite.
« En audit terrain, la principale non-conformité observée n’est pas technique : c’est l’usage massif de comptes gratuits personnels sur des données clients. Le sujet se règle par une politique d’usage claire et une licence pro déployée à toute l’équipe, pas par un firewall. »
IA RGPD entreprise : 5 questions à poser aux éditeurs avant de signer
Une check-list de cinq questions permet de trier rapidement les éditeurs sérieux des offres approximatives. Ces questions doivent être posées par écrit, avec des réponses documentées et référencées à des clauses contractuelles précises.
-
Vos serveurs sont-ils physiquement localisés dans l’Union européenne ?
Demandez la liste des datacenters utilisés pour votre région, avec les certifications (ISO 27001, HDS si santé, SecNumCloud pour le secteur public). Une réponse vague sur « une infrastructure mondiale » n’est pas acceptable.
-
Fournissez-vous un DPA conforme aux clauses contractuelles types de la Commission européenne ?
Le DPA doit être signable en amont du déploiement, non modifiable unilatéralement, et inclure les clauses types 2021/914 pour tout transfert international résiduel.
-
Les prompts et documents transmis par nos collaborateurs servent-ils à entraîner vos modèles ?
La réponse attendue est « non par défaut, avec opt-out contractuel ». Toute formulation ambiguë (« sauf si vous acceptez », « anonymisé pour amélioration ») doit conduire à approfondir.
-
Comment gérez-vous le droit à l’effacement dans vos modèles ?
L’article 17 du RGPD impose la suppression des données à la demande. Les modèles entraînés posant un problème technique connu, l’éditeur doit préciser sa procédure (suppression des logs, isolement, réentraînement).
-
Où en êtes-vous de votre conformité à l’AI Act européen ?
Le règlement (UE) 2024/1689 impose depuis 2025 des obligations progressives selon le niveau de risque du système. Un éditeur sérieux dispose d’une documentation publique sur sa classification et ses mesures.
À conserver dans votre dossier fournisseur : les cinq réponses écrites, le DPA signé, la fiche produit de l’éditeur, et l’analyse d’impact (AIPD) si le traitement le justifie. Ces documents constituent votre preuve de diligence en cas de contrôle CNIL.
Comment intégrer l’outil IA dans votre registre de traitement
Tout usage d’un outil IA en entreprise doit figurer dans le registre des activités de traitement prévu par l’article 30 du RGPD. Cette formalité n’est pas optionnelle : elle constitue le socle démonstratif de votre conformité et le premier document consulté en cas de contrôle.
-
Recenser les usages effectifs
Cartographiez, service par service, quels outils IA sont utilisés, par qui, pour quelles tâches, sur quelles catégories de données. Le Shadow AI est ici le principal angle mort à couvrir.
-
Qualifier chaque traitement
Pour chaque usage, précisez la finalité (rédaction, analyse, transcription…), la base légale (intérêt légitime, exécution contractuelle), la durée de conservation et les destinataires.
-
Vérifier la nécessité d’une AIPD
Une analyse d’impact relative à la protection des données est requise si le traitement présente un risque élevé : profilage automatisé, décision individuelle, données sensibles, personnes vulnérables. La CNIL fournit une méthode et un logiciel gratuit dédiés.
-
Documenter les mesures de sécurité
Chiffrement, gestion des accès, journalisation, formation des équipes : ces éléments doivent apparaître dans le registre et être cohérents avec ce que garantit l’éditeur dans son DPA.
-
Informer les personnes concernées
Les salariés, clients ou candidats dont les données sont traitées via un outil IA doivent être informés (politique de confidentialité, mention spécifique, note interne). L’article 34 impose en outre de les prévenir en cas de violation de données à risque élevé.
⚠️ Avertissement — ce contenu n’est pas un conseil juridique. Les informations présentées ci-dessus sont pédagogiques et générales. La qualification d’un traitement, la rédaction d’un DPA, la conduite d’une AIPD ou la gestion d’une violation de données doivent être menées par votre DPO, un juriste interne ou un avocat spécialisé en droit du numérique. La CNIL publie des fiches pratiques et des recommandations officielles régulièrement mises à jour, à consulter en complément.
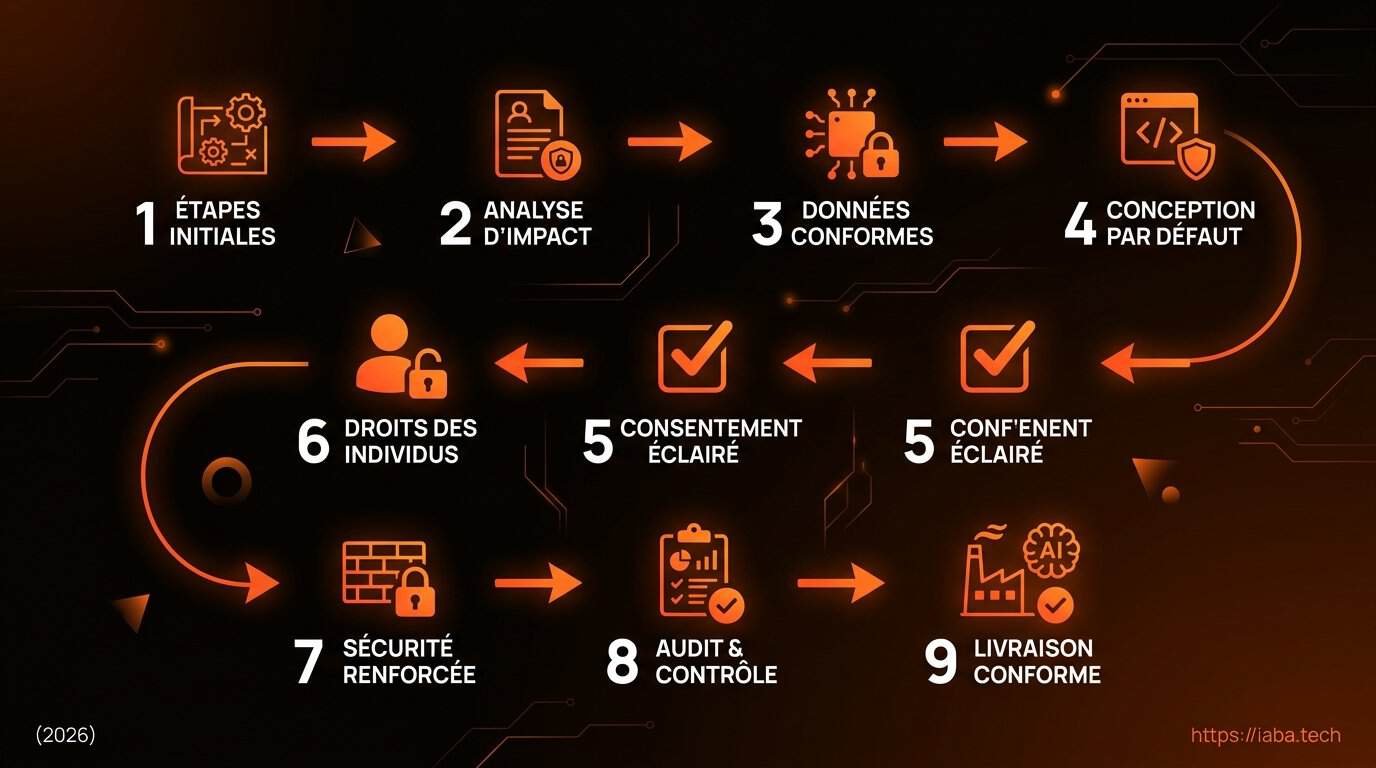
Sécurisez vos usages IA avant de les déployer
Le diagnostic GEO gratuit iaba analyse aussi la couche « visibilité IA » de votre marque : ce que les moteurs génératifs disent de vous, sur quels prompts, avec quelles sources — sans jamais toucher aux données personnelles de vos contacts.
Quels indicateurs suivre pour piloter la conformité dans le temps ?
La conformité RGPD d’un outil IA n’est pas un état figé mais un processus : elle doit être réévaluée à chaque évolution de l’offre, du contrat ou de la réglementation. Un tableau de bord simple, revu trimestriellement, suffit à documenter cette veille.
Ces indicateurs sont volontairement simples. L’expérience terrain montre que la plupart des non-conformités ne viennent pas d’un manque de sophistication, mais de l’absence d’un état des lieux régulier : des DPA périmés, des salariés utilisant encore un compte gratuit après le déploiement de la licence pro, des nouveaux outils adoptés sans passer par la DSI.
« Un article IA parfaitement conforme au démarrage devient non conforme en trois mois si personne ne suit les évolutions contractuelles de l’éditeur et les nouveaux modules mis à disposition des équipes. Le pilotage vaut plus que le choix initial. »
FAQ : IA et conformité RGPD
Quelles IA respectent le RGPD ?
Les IA qui respectent le RGPD sont celles dont l’éditeur fournit un DPA conforme, propose un hébergement européen et s’engage à ne pas entraîner ses modèles sur vos données. En 2026, cela concerne principalement les offres professionnelles : ChatGPT Enterprise, Microsoft Copilot for Microsoft 365, Claude Team, Gemini for Workspace et Mistral AI Enterprise.
Comment l’IA peut-elle être conforme au RGPD ?
Un outil IA devient conforme au RGPD lorsque l’entreprise cliente souscrit un forfait professionnel, signe un contrat de traitement des données (DPA), vérifie la localisation UE de l’hébergement, désactive l’entraînement sur ses données et documente l’usage dans son registre de traitement. La conformité relève d’une chaîne contractuelle et organisationnelle, pas d’une simple technologie.
Quels sont les 10 meilleurs outils IA pour entreprise ?
Les meilleurs outils IA pour entreprise avec garanties RGPD incluent ChatGPT Enterprise, Microsoft Copilot, Claude Team, Gemini for Workspace, Mistral Le Chat Enterprise pour les LLM généralistes, puis des solutions spécialisées (transcription, image, code) toujours à valider individuellement sur les critères DPA, hébergement et non-entraînement. Le choix dépend de l’écosystème existant et de l’usage cible.
Quel est le lien entre ChatGPT et le RGPD ?
Le lien entre ChatGPT et le RGPD réside dans le traitement des données personnelles saisies dans les prompts. La version gratuite grand public utilise par défaut ces données pour améliorer les modèles, ce qui expose l’entreprise à un risque de non-conformité. Les versions ChatGPT Team et Enterprise bloquent cet entraînement contractuellement et fournissent un DPA, assurant un cadre compatible RGPD.
Est-ce que ChatGPT garde nos données ?
Oui, ChatGPT dans sa version gratuite conserve par défaut vos conversations pour améliorer ses modèles. L’utilisateur peut désactiver cet historique dans les paramètres, mais cette action reste manuelle et non auditable à l’échelle d’une entreprise. Les versions Team et Enterprise appliquent la non-conservation à des fins d’entraînement par défaut, avec traçabilité contractuelle.
Que dit l’article 34 du RGPD concernant l’IA ?
L’article 34 du RGPD impose au responsable de traitement de communiquer sans délai à la personne concernée toute violation de données personnelles susceptible d’engendrer un risque élevé pour ses droits et libertés. Dans le contexte IA, une fuite via un modèle ou une exfiltration de prompts déclenche cette obligation, qui s’ajoute à la notification à la CNIL sous 72 heures prévue à l’article 33.
Quelle IA RGPD choisir pour l’éducation nationale ou le secteur public ?
Le secteur public français exige un niveau de souveraineté renforcé. Les recommandations privilégient les solutions hébergées chez un prestataire qualifié SecNumCloud, avec des modèles européens comme ceux de Mistral AI, ou des instances open-source déployées en local (on-premise). La CNIL publie des fiches pratiques spécifiquement adaptées aux usages du secteur public.
Un outil IA gratuit peut-il être utilisé pour de simples brouillons ?
Un outil IA gratuit peut être utilisé uniquement si aucune donnée personnelle ni information confidentielle ne transite dans les prompts. En pratique, la frontière est difficile à tenir dans un contexte professionnel : le passage à une licence Team pour quelques dizaines d’euros par mois et par utilisateur reste la solution la plus sûre et la plus économique face au risque encouru.
📌 Points clés à retenir
- La conformité RGPD d’un outil IA repose sur trois piliers cumulatifs : DPA signé, hébergement UE, refus d’entraînement sur vos données.
- Les versions gratuites de ChatGPT, Claude ou Gemini ne conviennent pas aux usages professionnels : les offres Team ou Enterprise sont indispensables.
- ChatGPT Enterprise, Microsoft Copilot, Claude Team, Gemini for Workspace et Mistral AI proposent des offres compatibles en 2026.
- Cinq questions écrites aux éditeurs (localisation, DPA, entraînement, effacement, AI Act) permettent de trier les offres sérieuses.
- Chaque usage IA doit figurer dans le registre de traitement et faire l’objet d’une AIPD si le risque est élevé.
- Le Shadow AI (usage non déclaré via comptes personnels) est le premier facteur de non-conformité observé en entreprise.
- La conformité se pilote dans la durée : DPA à réviser, licences à contrôler, équipes à former régulièrement.
À propos de l’auteur
Ulysse Berthelot est co-fondateur et président de iaba, agence pionnière en Marketing IA basée à Toulouse. Passé par Oreegami (certification Expert Marketing Digital co-financée par Google, RNCP niveau 6) et l’ESG Business School Bordeaux, il est l’architecte du Protocole GEO-4, méthodologie propriétaire d’optimisation de la visibilité dans les moteurs génératifs (ChatGPT, Perplexity, Gemini, Claude, Google AI Overviews). Expert en Generative Engine Optimization, SEO sémantique entity-first, Knowledge Graph Optimization, Schema.org (JSON-LD) et automatisation intelligente (n8n, APIs LLM), il conçoit des systèmes d’acquisition algorithmiques pour les entreprises.
Domaines d’expertise : GEO, AI Overviews, SEO sémantique, Knowledge Graph Optimization, Schema.org, JSON-LD, Prompt Engineering, RAG, Marketing Automation.
📚 Sources et références
Sources officielles & institutionnelles :
- CNIL — IA et RGPD : nouvelles recommandations
- CNIL — Fiches pratiques IA
- Direction générale des Entreprises — Le règlement européen sur l’IA (AI Act)
- EUR-Lex — Règlement (UE) 2024/1689 sur l’intelligence artificielle
- EUR-Lex — Règlement (UE) 2016/679 (RGPD)
- CNIL — Transferts de données hors UE
- EDPB — Avis sur les modèles d’IA et le RGPD
Études & statistiques :
- Bpifrance Le Lab — 31 % des TPE-PME utilisent l’IA générative
- Bpifrance Le Lab — L’IA dans les PME et ETI françaises
- Eurostat — 20 % des entreprises européennes utilisent des technologies IA
- France Num — Baromètre 2025 numérique et IA dans les TPE-PME
📖 À lire également