Comment choisir des outils IA conformes RGPD pour son entreprise
Rédigé par Ulysse Berthelot — Co-Fondateur & Président de iaba. Mis à jour le . Temps de lecture : ≈ 12 min.
Un outil IA conforme RGPD garantit l’hébergement des données au sein de l’Union européenne, fournit un Accord de Traitement des Données (DPA) et s’engage contractuellement à ne pas utiliser vos données pour entraîner ses modèles publics.
- Trois critères non négociables pour un outil IA conforme RGPD : résidence des données dans l’UE, DPA signé, exclusion de vos prompts de l’entraînement.
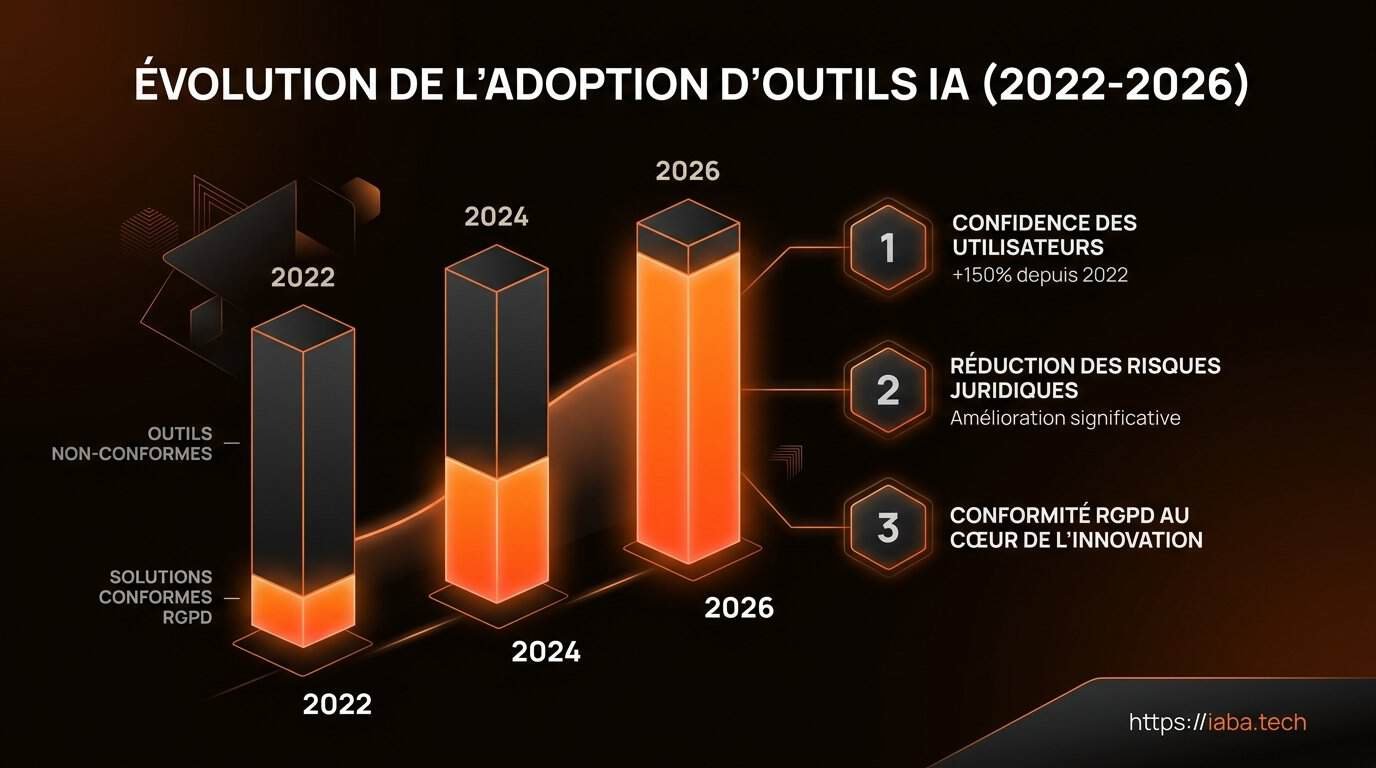
- 55 % des TPE-PME françaises utilisent l’IA générative fin 2025, mais moins d’une sur trois documente ses outils dans son registre de traitement (source Bpifrance Le Lab).
- Aucun détecteur de contenu IA ne dépasse une fiabilité garantie à 100 % : les verdicts honnêtes évitent ce raccourci.
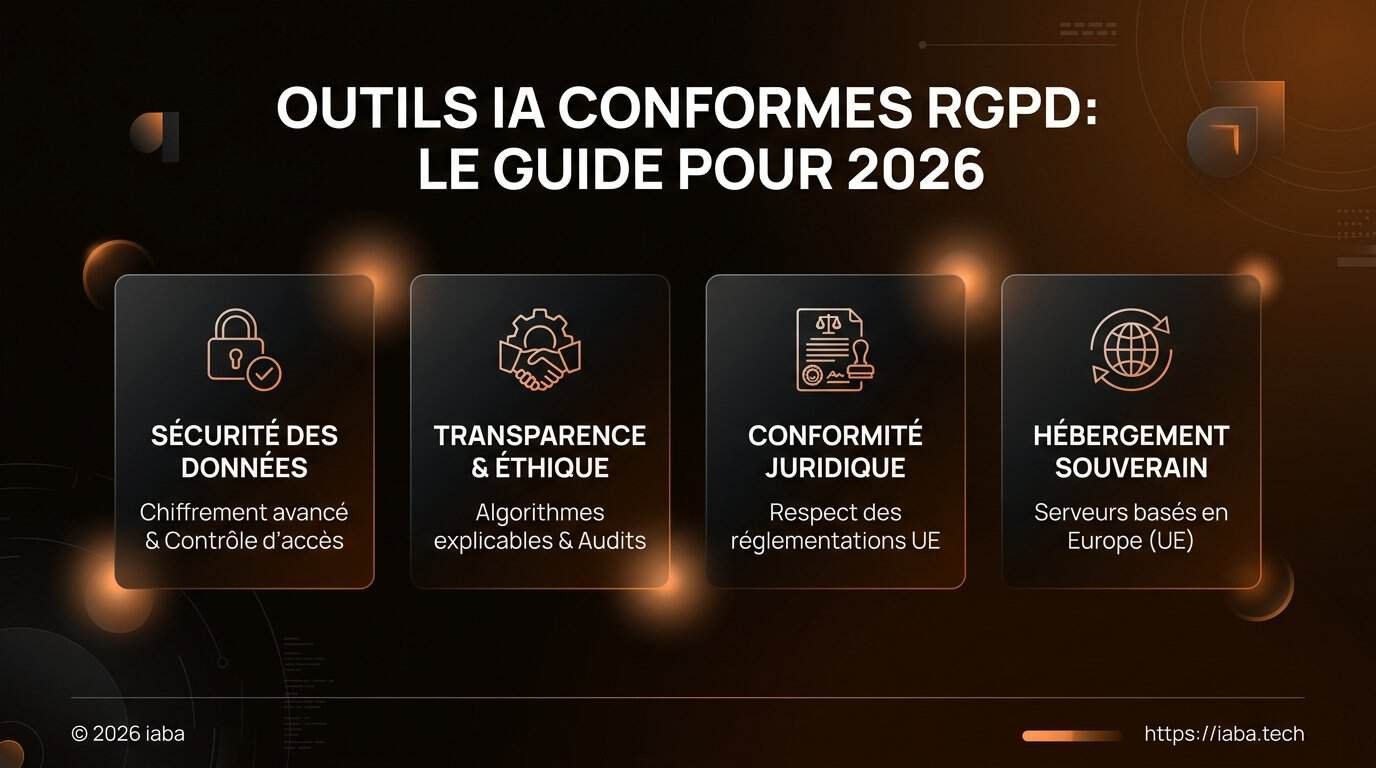
Pour choisir un outil IA conforme au RGPD, l’entreprise vérifie quatre points : la localisation des serveurs (UE), la signature d’un DPA au sens de l’article 28 du RGPD, l’absence d’entraînement des modèles sur ses données, et l’inscription de l’outil dans son registre de traitement. Chaque outil doit ensuite être validé par le DPO ou un avocat spécialisé avant déploiement.
En 2026, la question n’est plus « faut-il utiliser l’IA en entreprise » mais « avec quels garde-fous ». Selon Bpifrance Le Lab, 31 % des TPE-PME utilisaient l’IA générative fin 2024, une part montée à 55 % un an plus tard. Le frein principal n’est plus l’ignorance technique, mais le risque juridique : fuite de données clients dans un prompt ChatGPT, transfert illicite hors UE, absence de base légale au sens de la CNIL. Cet article dresse les critères d’évaluation, propose une sélection testée dans le cadre d’un accompagnement complet en outils IA pour entreprise, et donne la checklist d’achat pour vos équipes Ops.
Avertissement. Ce contenu constitue une aide à la décision technique et opérationnelle. Il ne remplace pas un avis juridique. Rapprochez-vous de votre DPO ou d’un avocat spécialisé en protection des données avant tout déploiement.
Quels sont les critères stricts pour qu’un outil IA soit conforme au RGPD ?
Un outil IA respecte le RGPD lorsqu’il applique les principes de minimisation, de sécurité et de transparence exigés par la CNIL et le règlement européen 2016/679, tout en fournissant les garanties contractuelles d’un sous-traitant au sens de l’article 28.
Concrètement, quatre exigences se cumulent : la résidence des données dans l’Espace économique européen, un DPA signé, l’exclusion contractuelle de vos données de l’entraînement, et des mesures de sécurité auditables (chiffrement, contrôle d’accès, journalisation). L’autorité de contrôle française a publié en 2024 puis complété en 2025 ses recommandations sur ce point précis.
Où les données sont-elles hébergées ? La question de la résidence UE
La localisation des serveurs conditionne le régime juridique applicable. Un outil hébergé aux États-Unis expose l’entreprise au Cloud Act, qui autorise l’administration américaine à demander l’accès aux données stockées, même sur le sol européen, si l’hébergeur est de droit américain. Depuis l’invalidation du Privacy Shield par l’arrêt Schrems II, les transferts vers les États-Unis nécessitent des garanties supplémentaires (clauses contractuelles types, analyse d’impact).
Une IA souveraine — Mistral AI, Bleu, Numspot, Scaleway — écarte ce risque par construction. Le choix ne se joue pas seulement sur le drapeau : il faut vérifier la nationalité du capital, la localisation du siège, et l’absence de sous-traitance en cascade hors UE.
Hébergement UE strict
Serveurs, sauvegardes et logs restent sur le territoire européen. Fournisseur non soumis au Cloud Act.
Hébergement UE avec dépendance US
Serveurs en Europe mais éditeur ou maison-mère aux États-Unis : risque résiduel d’extraterritorialité.
Hébergement hors UE
Nécessite CCT, analyse d’impact et évaluation des lois du pays tiers. À éviter pour les données sensibles.
Qu’est-ce qu’un DPA et pourquoi est-il obligatoire ?
Sans DPA signé, votre entreprise s’expose à une non-conformité immédiate dès qu’elle utilise l’outil IA pour traiter des données personnelles (nom d’un client dans un prompt, résumé d’un compte-rendu de réunion, brief mail). Les éditeurs sérieux publient un DPA type téléchargeable ; les acteurs pressés du grand public renvoient à leurs CGU génériques, ce qui ne suffit pas.
Points à vérifier dans le DPA : identité et rôle des sous-traitants ultérieurs, mesures techniques et organisationnelles, procédure de notification en cas de violation de données (72 heures), modalités de restitution ou destruction en fin de contrat.
L’IA s’entraîne-t-elle sur vos données d’entreprise ?
C’est le critère numéro un de rejet pour une PME. La plupart des versions publiques et gratuites (ChatGPT Free, Gemini gratuit, Claude.ai gratuit) utilisent par défaut les prompts pour améliorer les modèles. Les versions payantes « Business », « Enterprise » ou « Team » désactivent cet entraînement — mais uniquement sur le compte concerné, à condition que l’administrateur l’ait bien configuré.
Cette différence explique pourquoi le déploiement d’un outil IA données personnelles commence toujours par la souscription à une offre professionnelle, jamais par la version gratuite téléchargée à titre personnel par un collaborateur. Le phénomène de « Shadow AI » — usage non déclaré d’outils IA sur données clients — reste l’angle mort majeur des directions Ops en 2026.
Conseil actionnable. Auditez trimestriellement les comptes IA utilisés par vos équipes (via le SSO, les notes de frais, les extensions navigateur). Un collaborateur qui colle un fichier RH dans ChatGPT gratuit expose l’entreprise, quelle que soit la politique interne.
Comment intégrer un outil IA dans son registre de traitement ?
Tout nouvel outil traitant des données personnelles doit être inscrit au registre de traitement au sens de l’article 30 du RGPD, avant sa mise en production, avec une revue annuelle. Cette obligation s’applique aux entreprises de plus de 250 salariés et à toutes celles qui traitent des données sensibles, quelle que soit leur taille.
Quelles informations consigner pour une IA ?
-
La finalité
Décrivez précisément l’usage : rédaction d’e-mails commerciaux, analyse de tickets support, génération de code. Une finalité vague (« productivité ») ne suffit pas.
-
La nature des données traitées
Nommez les catégories : identifiants clients, coordonnées, données RH, historiques d’achat. Signalez toute donnée sensible (santé, opinion, biométrie).
-
Les personnes concernées
Salariés, prospects, clients, fournisseurs. Chaque catégorie déclenche une base légale et des droits différents.
-
La durée de conservation
Documentez la durée de conservation côté éditeur (souvent 30 jours pour les logs) et côté entreprise (historique des conversations).
-
Les sous-traitants ultérieurs
Anthropic utilise AWS, OpenAI utilise Microsoft Azure. Ces chaînes doivent être cartographiées et validées.
-
Les mesures de sécurité
Chiffrement au repos et en transit, gestion des accès, authentification forte, journalisation des requêtes.
Rappel juridique. Ces éléments constituent des points de vigilance opérationnels. Cet article ne remplace en aucun cas un avis juridique. Rapprochez-vous toujours de votre DPO ou d’un avocat spécialisé pour valider votre conformité au RGPD et à l’AI Act (règlement européen 2024/1689).
« Sur le terrain, la difficulté n’est jamais de trouver un outil IA techniquement performant : elle est de tracer ce que les équipes en font vraiment. Les entreprises les plus matures documentent chaque cas d’usage dans le registre avant l’achat, pas six mois après. »
Quels sont les meilleurs outils IA conformes RGPD par catégorie ?
La sélection dépend de la catégorie d’usage : génération de texte, analyse de données, transcription, image. Aucun outil unique ne couvre l’ensemble des besoins avec le même niveau de conformité. Avant de faire votre choix, il est essentiel de bien évaluer vos besoins métier pour déployer des outils IA pour entreprise pertinents et documentés.
Outils de génération de texte et LLM souverains
| Outil | Hébergement | DPA | Entraînement opt-out | Verdict |
|---|---|---|---|---|
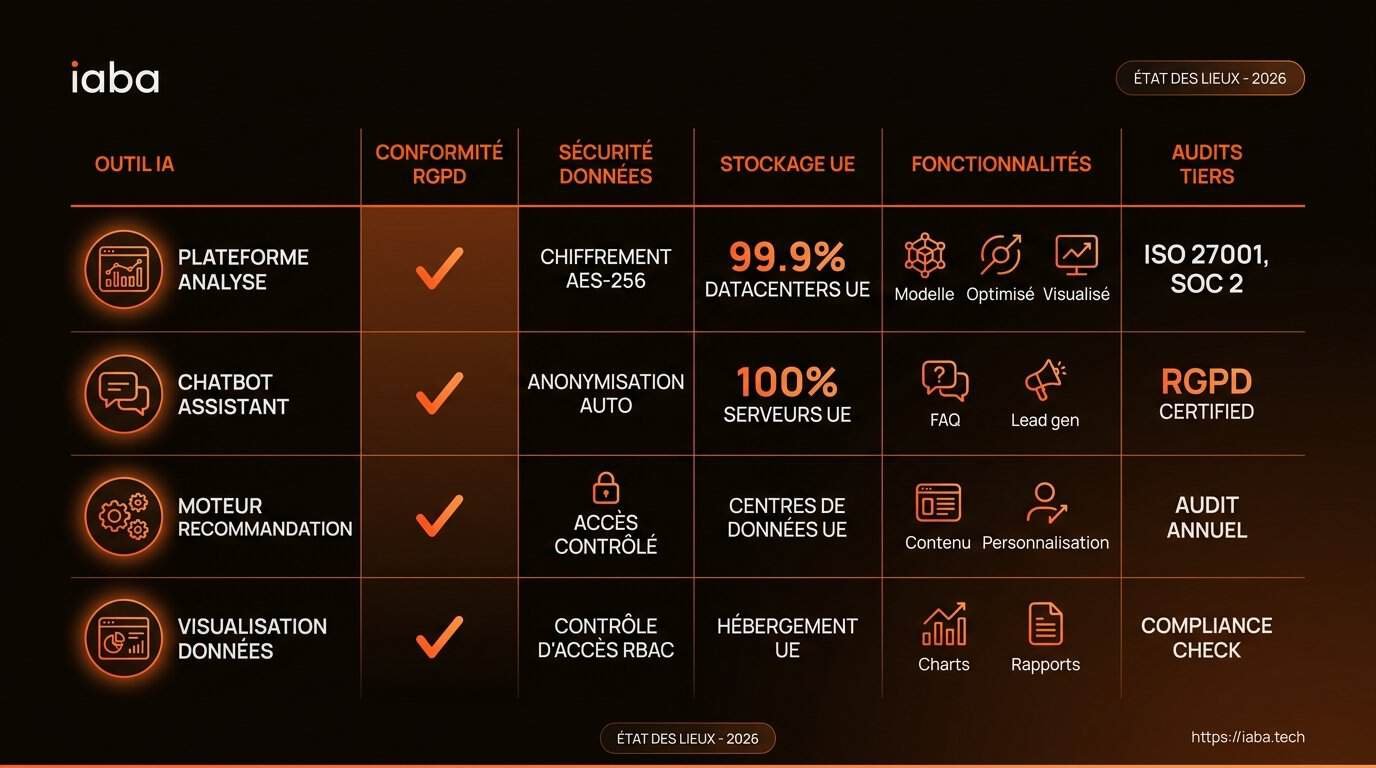
| Mistral AI (Le Chat Enterprise) | UE (France) | Oui | Oui par défaut | Recommandé pour la souveraineté |
| Claude for Work (Anthropic) | UE via AWS | Oui | Oui | Solide, dépendance US |
| ChatGPT Enterprise (OpenAI) | UE optionnel | Oui | Oui | Config obligatoire pour la conformité |
| Gemini for Workspace | UE optionnel | Oui | Oui (Workspace) | Correct si Data Residency activé |
| ChatGPT Free / Gemini gratuit | Hors UE | Non | Non | À proscrire pour données pro |
Les verdicts ci-dessus reflètent une lecture de la documentation contractuelle publique et d’un usage quotidien en production sur plusieurs projets clients. Ils sont susceptibles d’évoluer à chaque mise à jour des CGU des éditeurs — d’où l’importance d’un monitoring IA régulier.
Focus Mistral AI. Éditeur français, modèles open-weight disponibles (Mistral Large, Codestral), déploiement possible en on-premise pour les entreprises qui ne veulent aucune donnée sortante. Le seul acteur qui combine à la fois souveraineté juridique et compétitivité technique face aux modèles américains en 2026.
Existe-t-il un outil IA gratuit respectant le RGPD ?
La gratuité et la conformité RGPD sont, dans la majorité des cas, incompatibles pour un usage professionnel. Un service gratuit se rémunère par les données : soit pour entraîner ses modèles, soit pour améliorer ses produits, soit pour de la publicité. Trois exceptions méritent d’être signalées.
- Mistral Le Chat (version gratuite) — hébergement UE, mais les conversations gratuites peuvent contribuer à l’amélioration du produit. Utilisable pour des tests non sensibles.
- Hugging Face (modèles open-source auto-hébergés) — vous téléchargez le modèle, l’exécutez sur vos serveurs. Gratuit et souverain, mais nécessite une infrastructure et des compétences.
- Versions freemium d’éditeurs européens — certains proposent un tier gratuit avec DPA disponible. À vérifier au cas par cas.
Pour approfondir la question du gratuit sérieux, la sélection dédiée aux outils IA gratuits par usage détaille les vraies limites (quotas, confidentialité, RGPD) et les cas où passer au payant devient obligatoire.
Outils IA pour l’analyse de données (Data Analytics)
Pour l’analyse de données clients, la règle d’or est le traitement en local ou l’anonymisation préalable. Trois approches se dégagent en 2026 : les plateformes cloud avec zone UE dédiée (Dataiku, Snowflake Cortex sur région Paris), les modèles open-source déployés en interne (Mistral, Llama via Ollama), et les outils d’anonymisation en amont (Presidio de Microsoft, pipelines maison).
Quelles questions poser aux éditeurs d’outils IA avant l’achat ?
Une checklist de dix questions écrites, envoyées avant tout engagement, tranche rapidement entre les éditeurs sérieux et les acteurs opportunistes. Les premiers répondent en 48 heures avec des documents ; les seconds bottent en touche.
Les 10 questions type pour votre RFP IA
- Où sont physiquement hébergées les données (pays, région cloud) ?
- Disposez-vous d’une certification SecNumCloud, ISO 27001 ou SOC 2 Type II ?
- Pouvez-vous fournir un DPA signable au sens de l’article 28 du RGPD ?
- Acceptez-vous nos clauses contractuelles types (CCT) additionnelles ?
- Les prompts et fichiers envoyés par nos collaborateurs sont-ils conservés, et pour quelle durée ?
- Nos données sont-elles utilisées, même de manière agrégée, pour entraîner vos modèles ?
- Quelle est la liste exhaustive de vos sous-traitants ultérieurs (hébergeur, modèle sous-jacent, monitoring) ?
- Comment gérez-vous les demandes d’exercice des droits (accès, effacement) sur un modèle pré-entraîné ?
- Quel est votre délai de notification en cas de violation de données ?
- Fournissez-vous une analyse d’impact (AIPD) type ou un modèle réutilisable ?
Une réponse évasive sur l’une de ces questions doit vous alerter. Les éditeurs matures (Mistral, Anthropic pour l’offre Work, Microsoft pour Copilot Enterprise, OpenAI pour Enterprise) publient ces documents sur des Trust Centers accessibles publiquement.
Auditez la maturité IA / RGPD de votre stack en 30 minutes
Un diagnostic gratuit pour identifier les outils IA non documentés dans votre entreprise et prioriser la mise en conformité.
Comment assurer le monitoring IA et détecter la non-conformité ?
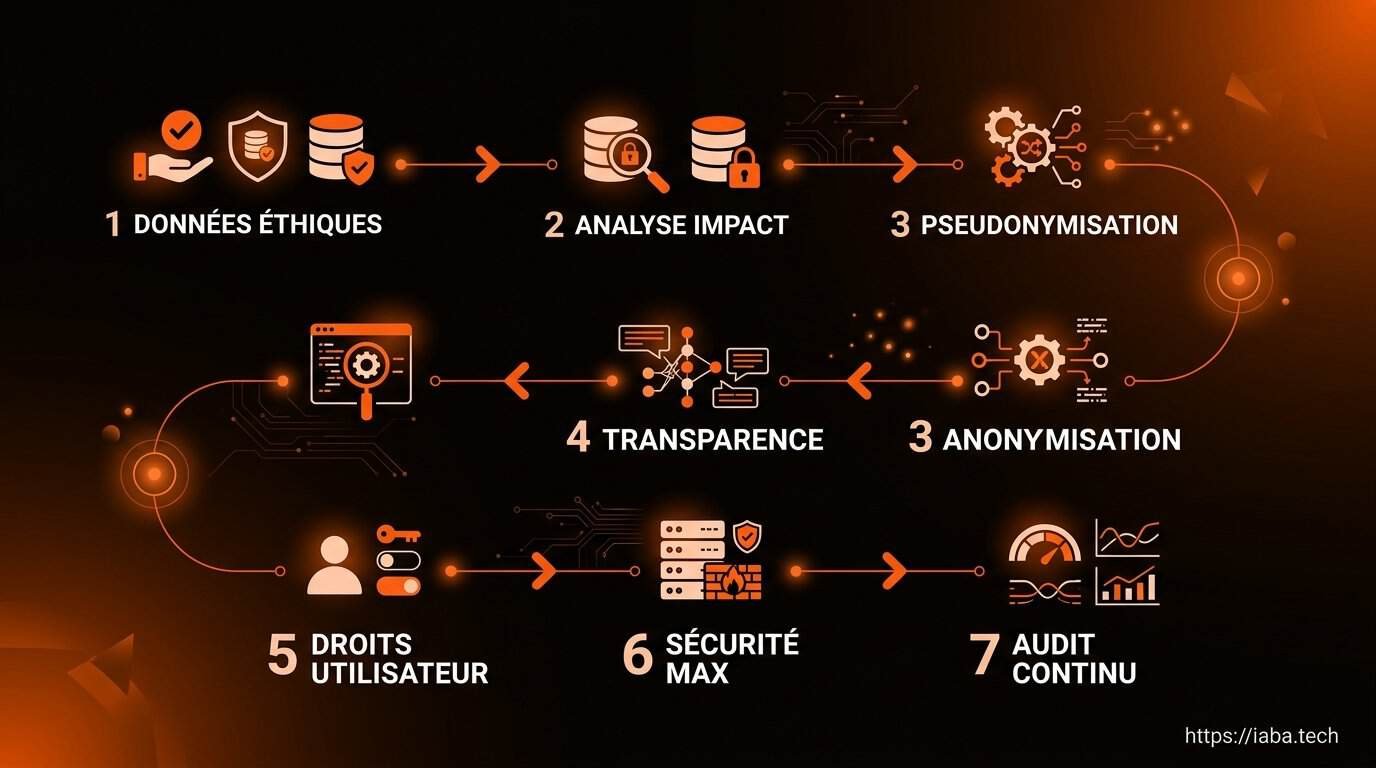
Le respect du RGPD n’est pas un état, mais un processus continu. Un outil conforme au moment de la signature peut cesser de l’être après une mise à jour de CGU, une acquisition ou un changement d’hébergeur. Le monitoring IA couvre trois périmètres distincts.
Détecteur de contenu IA et audit interne : ce qui marche vraiment
Les outils de détection IA (GPTZero, Originality.ai, Copyleaks) sont utiles pour deux cas d’usage précis : la détection de fuites via prompts (un collaborateur a-t-il exporté du contenu propriétaire vers ChatGPT ?) et l’audit éditorial (contrôle qualité sur des contenus achetés).
Verdict honnête. Aucun détecteur de contenu IA n’atteint une fiabilité de 100 %. Les taux de faux positifs varient de 2 % à 15 % selon les études, avec un biais documenté contre les rédacteurs non-natifs anglais. Utiliser un détecteur comme preuve unique dans une procédure disciplinaire ou éditoriale est risqué.
Notre approche consiste à traiter la détection comme un radar, jamais comme un juge : un score élevé déclenche une revue humaine, pas une sanction automatique. Pour une lecture approfondie de la fiabilité réelle des solutions, la revue dédiée aux outils de détection IA détaille les benchmarks et les cas d’usage légitimes.
Monitoring de visibilité IA : que disent les modèles de votre marque ?
Un angle mort récent : les LLM parlent de votre entreprise dans leurs réponses aux prospects, avec des informations potentiellement obsolètes ou incorrectes. Le suivi de citations dans ChatGPT, Perplexity, Gemini et Claude devient un enjeu de conformité (droit à la rectification) autant que de marketing. Les outils de suivi de visibilité IA testés en conditions réelles listent les prompts sensibles et déclenchent des alertes quand un modèle diffuse une information erronée sur votre marque.
« La conformité RGPD d’un outil IA n’est jamais figée. Nous voyons régulièrement des éditeurs modifier discrètement leur politique de rétention ou ajouter un sous-traitant hors UE. Sans monitoring continu, l’entreprise apprend le changement lors d’un contrôle CNIL. »
L’IA au service de l’entreprise dans un cadre légal maîtrisé
Le RGPD et l’AI Act ne sont pas des freins à l’adoption de l’IA, mais des garde-fous qui protègent la propriété intellectuelle et les données des PME-ETI. Les entreprises qui documentent, contractualisent et supervisent leurs outils IA bénéficient à la fois d’une sécurité juridique et d’un avantage concurrentiel : elles peuvent répondre aux appels d’offres qui exigent désormais une clause « IA responsable ».
La bonne question n’est pas « puis-je utiliser cet outil IA ? » mais « avec quelles données, sous quel contrat, contrôlé comment ? ».
📌 Points clés à retenir
- Un outil IA conforme RGPD combine hébergement UE, DPA signé, exclusion de l’entraînement sur vos données et documentation dans votre registre de traitement.
- La version gratuite d’un LLM grand public est presque toujours incompatible avec un usage professionnel sur données personnelles.
- Mistral AI reste, en 2026, la référence pour une souveraineté juridique complète en Europe.
- Dix questions écrites suffisent à séparer les éditeurs sérieux des opportunistes ; exigez des documents, pas des promesses.
- Aucun détecteur de contenu IA n’est fiable à 100 % : traitez-le comme un radar, jamais comme une preuve.
- Le monitoring IA est un processus continu : CGU, sous-traitants et politiques évoluent plusieurs fois par an.
- Cet article ne remplace pas un avis juridique — impliquez votre DPO ou un avocat spécialisé avant tout déploiement.

À propos de l’auteur : Ulysse Berthelot est co-fondateur et président de iaba, agence pionnière en marketing IA basée à Toulouse. Certifié Expert Marketing Digital (Oreegami, co-financement Google, RNCP niveau 6) et diplômé de l’ESG Business School Bordeaux, il est l’architecte du Protocole GEO-4, méthodologie propriétaire d’optimisation de la visibilité dans les moteurs génératifs. Il accompagne les PME-ETI françaises dans le déploiement d’outils IA conformes RGPD et le suivi de leur visibilité algorithmique. Profil LinkedIn · Page auteur.
Domaines d’expertise : GEO, AI Overviews, SEO sémantique, conformité RGPD des systèmes IA, Knowledge Graph Optimization, Schema.org, automatisation n8n, prompt engineering, RAG.
FAQ — Outils IA conformes RGPD
Un outil IA américain peut-il être conforme au RGPD ?
Oui, à condition de proposer un hébergement en UE, un DPA signé, l’exclusion de vos données de l’entraînement et le respect des clauses contractuelles types depuis Schrems II. Claude for Work et ChatGPT Enterprise remplissent ces conditions, sous réserve d’une configuration correcte du compte administrateur.
Faut-il faire une AIPD pour chaque outil IA ?
Une analyse d’impact relative à la protection des données (AIPD) est obligatoire lorsque le traitement présente un risque élevé pour les droits des personnes : profilage automatisé, traitement à grande échelle de données sensibles, surveillance systématique. Pour un usage bureautique classique, elle n’est généralement pas requise, mais la CNIL recommande une documentation minimale.
Mistral AI est-il vraiment souverain ?
Mistral AI est une entreprise française avec siège à Paris, capital majoritairement européen et infrastructure hébergée en Europe. Sur le plan juridique, elle n’est pas soumise au Cloud Act américain. C’est aujourd’hui l’acteur le plus proche d’une souveraineté complète parmi les LLM compétitifs.
Un collaborateur qui utilise ChatGPT Free sur son compte perso engage-t-il l’entreprise ?
Oui, dès qu’il traite des données de l’entreprise (mails clients, documents internes) dans un outil non validé, il crée une non-conformité qui engage la responsabilité de l’employeur. C’est le phénomène du « Shadow AI ». Une charte IA et une offre professionnelle validée sont les seules parades efficaces.
Combien coûte la mise en conformité IA / RGPD pour une PME ?
Les fourchettes indicatives observées vont de 3 000 à 15 000 euros pour un audit initial et la rédaction des documents (registre, charte, DPA revus), auxquels s’ajoutent les licences des outils professionnels (de 20 à 60 €/utilisateur/mois en moyenne). Ces montants restent inférieurs au coût d’une amende ou d’un incident de fuite de données.
L’AI Act européen change-t-il la donne pour les PME ?
Le règlement 2024/1689, entré en vigueur le 1er août 2024, impose des obligations progressives selon le niveau de risque du système IA. Les PME utilisatrices d’outils IA à risque limité (chatbots, génération de texte) sont surtout concernées par des obligations de transparence. Les développeurs de systèmes à haut risque font face à des exigences plus strictes.
Peut-on déployer un LLM en local pour éviter la question RGPD ?
Oui, c’est même la stratégie la plus radicale : Mistral, Llama ou Qwen déployés via Ollama, LM Studio ou vLLM sur vos serveurs signifient qu’aucune donnée ne quitte votre infrastructure. Contrepartie : investissement matériel (GPU), compétences MLOps, et performances généralement inférieures aux modèles cloud de pointe.
Un détecteur de contenu IA est-il recevable en justice ?
Non, aucun détecteur ne fournit une preuve juridiquement fiable. Les taux de faux positifs et l’absence de méthodologie standardisée rendent ces outils inutilisables comme preuve unique. Ils servent d’indice pour déclencher une investigation humaine, jamais de verdict.
Sécurisez votre stack IA avant votre prochain audit CNIL
Diagnostic offert : cartographie de vos outils IA, points de vigilance RGPD et plan de mise en conformité priorisé.
📚 Sources et références
Sources officielles & institutionnelles :
- CNIL — Recommandations sur le développement des systèmes d’IA
- CNIL — IA et RGPD : nouvelles recommandations
- CNIL — Comment être en conformité avec le RGPD
- Règlement (UE) 2024/1689 — AI Act, texte officiel
- Délibération CNIL n° 2024-011 du 18 janvier 2024
- DGE — Le règlement européen sur l’IA
- EDPB — Avis 28/2024 sur les modèles d’IA
- Eurostat — 20 % des entreprises UE utilisent l’IA en 2025
Presse & analyses :
- Bpifrance Le Lab — 31 % des TPE-PME utilisent l’IA générative
- IT Social — 55 % des TPE-PME utilisatrices d’IA fin 2025
- Archimag — 1,15 milliard d’euros d’amendes RGPD en 2025
- CNIL — Rapport annuel 2025
Encyclopédie :
📖 À lire également
- Guide pilier : outils IA pour entreprise
- Comparatif transverse : les meilleurs outils IA par usage
- Sélection des outils IA gratuits sérieux (limites et bascule payant)
- Comparatif des outils de suivi de visibilité IA
- Détecteurs de contenu IA : fiabilité réelle et verdicts
- Nous contacter pour un audit personnalisé